Lokal heißt nicht sicher: So wird der Kanal zwischen KI-Assistent und Desktop-App abgesichert
Warum auch eine lokale MCP-Verbindung Schutz braucht: Named Pipes pro Nutzer, erste Instanz, 128-Bit-Token, Vergleich in konstanter Zeit, Fail-closed.
Das Wichtigste in Kürze
- Auch eine lokale Verbindung zwischen einem KI-Assistenten und einer Desktop-App ist erreichbar: für andere Nutzer am selben PC, für Clients aus dem Netzwerk und für ein Programm, das sich den Kanalnamen zuerst schnappt.
- Unter Windows ist der Kanal von KwaFlux eine Named Pipe, die nur Ihr Konto öffnen kann, die KwaFlux als Erstes belegt und die Clients aus dem Netzwerk abweist. Am Mac ist es ein Socket mit Berechtigungen nur für Ihr Konto.
- Jede Verbindung beginnt mit einem zufälligen 128-Bit-Token, das in konstanter Zeit geprüft wird und nicht in Logs auftaucht. In den Einstellungen können Sie es zurücksetzen.
- Die Datei, die das Token an den MCP-Server übergibt, wird atomar und mit Berechtigungen nur für den Besitzer geschrieben. Lassen sich diese Berechtigungen nicht setzen, veröffentlicht KwaFlux die Datei nicht.
Ein KI-Assistent spricht mit KwaFlux über einen Kanal auf Ihrem eigenen Computer. Da liegt die Annahme nahe, niemand sonst komme an diesen Kanal heran. Selbstverständlich ist das nicht. Eine Named Pipe mit Standardeinstellungen kann unter Windows jeder Nutzer lesen, sie ist aus dem Netzwerk erreichbar, und belegen kann sie der Prozess, der sie zuerst anlegt.
KwaFlux schließt jede dieser Türen, und dieser Beitrag zeigt, wie.
In diesem Leitfaden erfahren Sie, auf welchen drei Wegen ein lokaler Kanal erreichbar wird, mit welchen Schutzmaßnahmen KwaFlux jedem davon begegnet, wie das Token sicher zum MCP-Server gelangt und wovor ein lokaler Kanal nicht schützen kann.
Inhalt
- Was ist ein lokaler IPC-Kanal?
- Drei Wege, wie „lokal“ schiefgeht
- Schicht 1: Wer die Pipe öffnen darf
- Schicht 2: ein Token bei jeder Verbindung
- Schicht 3: das Token veröffentlichen, ohne es preiszugeben
- Schicht 4: Grenzen, die einen Client im Zaum halten
- Wovor der Kanal nicht schützt
- Wie wir es testen
- Häufige Fragen
Was ist ein lokaler IPC-Kanal?
Ein lokaler IPC-Kanal (Interprozesskommunikation) ist eine Verbindung, über die zwei Programme auf demselben Computer Nachrichten austauschen, ohne den Netzwerk-Stack zu durchlaufen. Typische Beispiele sind Named Pipes unter Windows und Unix Domain Sockets unter macOS.
Bei der MCP-Einrichtung von KwaFlux startet Ihr KI-Assistent den KwaFlux-MCP-Server, etwa für Aufträge wie die Dateireparatur oder die Konvertierung, und dieser Server verbindet sich über einen solchen Kanal mit der laufenden KwaFlux-App. Wo dieser Kanal zwischen den anderen Schichten liegt, zeigt der Beitrag zur Steuerungsebene.
Drei Wege, wie „lokal“ schiefgeht
| Risiko | Wie es aussieht | Warum es zählt |
|---|---|---|
| Andere Konten auf dem PC | Ein Familienrechner, ein geteilter Arbeitsplatz oder ein Remotedesktop-Server mit mehreren Nutzern | Laut Microsoft gewährt der Standard-Sicherheitsdeskriptor einer Named Pipe „Lesezugriff für Mitglieder der Gruppe Everyone und für das anonyme Konto“ |
| Clients aus dem Netzwerk | Named Pipes lassen sich über das Netzwerk per Namen öffnen | Microsoft weist darauf hin, dass eine Pipe, die Remote-Clients annimmt, diese nur gegen ihren Sicherheitsdeskriptor prüft |
| Squatting | Ein anderes Programm legt eine Pipe mit dem erwarteten Namen an, bevor KwaFlux startet | Der MCP-Server würde seine Anfragen und sein Token an das falsche Programm übergeben |
Für keinen dieser Fälle braucht es einen exotischen Angriff. Sie ergeben sich aus den Standardeinstellungen.
Schicht 1: Wer die Pipe öffnen darf
KwaFlux legt seine Windows-Pipe mit drei Einstellungen an, die den drei Risiken begegnen:
- Ein Sicherheitsdeskriptor nur für Ihr Konto. Statt des Standards, der System und Administratoren Vollzugriff und Everyone (im deutschen Windows „Jeder“) Lesezugriff gibt, nennt die Zugriffsliste der Pipe den aktuellen Nutzer.
- Nur die erste Instanz. KwaFlux legt die Pipe mit
FILE_FLAG_FIRST_PIPE_INSTANCEan. Laut Microsofts Dokumentation gilt mit diesem Flag: „Das Anlegen der ersten Instanz gelingt, das Anlegen der nächsten Instanz schlägt jedoch mit ERROR_ACCESS_DENIED fehl.“ Gehört der Name schon jemand anderem, bemerkt KwaFlux das und nimmt keine Anfragen über eine Pipe an, die ihm nicht gehört. - Keine Remote-Clients. Die Pipe nutzt
PIPE_REJECT_REMOTE_CLIENTS, was Microsoft knapp beschreibt: „Verbindungen von Remote-Clients werden automatisch abgelehnt.“
Unter macOS lauscht die App auf einem Unix Domain Socket mit den Dateirechten 0600, sodass nur Ihr Konto ihn öffnen kann.
Randnotiz: Die Sicherheitshinweise der MCP-Spezifikation raten für lokale Server zum Gleichen: den stdio-Transport nutzen, um den Zugriff auf den MCP-Client zu beschränken, und bei anderen Transporten ein Autorisierungstoken verlangen oder IPC „mit eingeschränktem Zugriff“ verwenden. KwaFlux tut beides. Der Host erreicht den MCP-Server über stdio, und der MCP-Server erreicht die App über einen eingeschränkten Kanal mit Token.
Schicht 2: ein Token bei jeder Verbindung
Berechtigungen legen fest, wer den Kanal öffnen darf. Ein Token beweist, dass das Programm am anderen Ende dasjenige ist, das KwaFlux eingerichtet hat.
- Erzeugung. Beim Start erzeugt KwaFlux ein 128-Bit-Token mit dem kryptografischen Zufallszahlengenerator des Betriebssystems.
- Handshake. Jede Verbindung muss mit einer Hello-Nachricht beginnen, die das Token enthält. Solange das nicht gelungen ist, nimmt die App auf dieser Verbindung nichts anderes an.
- Vergleich in konstanter Zeit. KwaFlux vergleicht das Token Byte für Byte so, dass es gleich lange dauert, ob das erste oder das letzte Byte falsch ist. Die Antwortzeit verrät also nicht, wie nah ein Rateversuch lag.
- Nicht in den Logs. Das Token bleibt aus den Logs von KwaFlux und aus der Aktivitätsliste in den Einstellungen heraus.
- Zurücksetzen. Agent-Zugangstoken zurücksetzen in den Einstellungen ersetzt es durch ein neues zufälliges. Bestehende Agent-Verbindungen werden getrennt; eingerichtete Hosts verbinden sich beim nächsten Aufruf mit dem neuen Token. Tun Sie das, wenn Sie vermuten, dass etwas das alte gelesen hat.
Schicht 3: das Token veröffentlichen, ohne es preiszugeben
Der MCP-Server braucht das Token und bekommt es aus einer kleinen Steuerdatei, die KwaFlux beim Start schreibt. Geht man mit dieser Datei nachlässig um, ist sie die schwächste Stelle; deshalb wird sie am sorgfältigsten behandelt.
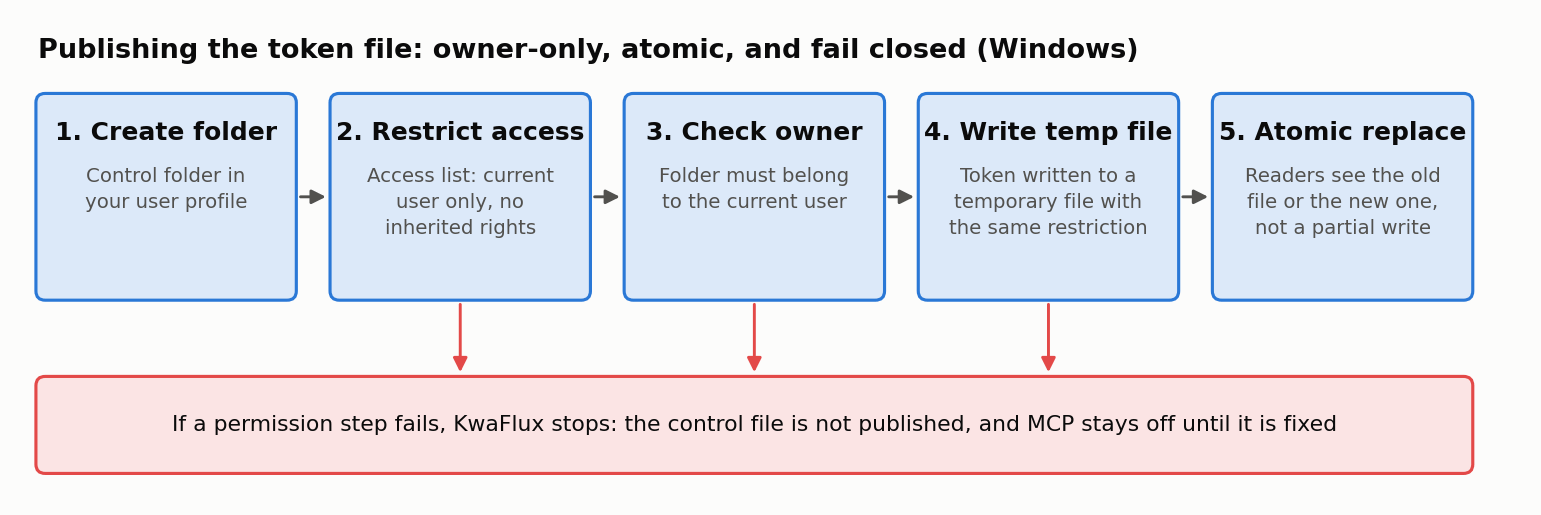
- Den Steuerordner anlegen, und zwar in Ihrem Benutzerprofil.
- Ihn auf Ihr Konto beschränken. Die Zugriffsliste des Ordners nennt nur den aktuellen Nutzer und erbt keine weiter gefassten Berechtigungen vom übergeordneten Ordner.
- Den Besitzer prüfen. KwaFlux stellt sicher, dass der Ordner dem aktuellen Nutzer gehört. Einem Ordner, den jemand anderes vorab angelegt hat, wird also nicht vertraut.
- In eine temporäre Datei schreiben, mit derselben Beschränkung.
- Die Steuerdatei atomar ersetzen, sodass ein Leser entweder die alte oder die neue Datei sieht, aber keine halb geschriebene.
Entscheidend ist, was bei einem Fehler passiert. Eine frühere Version schrieb die Datei zuerst, verschärfte die Berechtigungen erst danach und protokollierte nur eine Warnung, wenn das scheiterte. Heute gilt: Kann KwaFlux die Berechtigungen nicht setzen, veröffentlicht es die Datei gar nicht. MCP funktioniert dann nicht, bis das Problem behoben ist, und das ist der richtige Tausch: Eine unterbrochene Verbindung fällt auf, ein lesbares Token nicht.
Schicht 4: Grenzen, die einen Client im Zaum halten
Selbst ein korrekt authentifizierter Client hat Grenzen, denn die KI dahinter lässt sich durch das lenken, was sie liest:
| Grenze | Wert |
|---|---|
| Gleichzeitige Verbindungen | 8 |
| Größe einer Nachricht | 64 KiB |
| Inaktive Verbindung | Wird nach 5 Minuten geschlossen |
| Neue Aufträge | 10 pro Minute insgesamt, 6 pro Verbindung |
| Aufgabensteuerung | Nur die Aufgaben, die der Agent dieser Verbindung eingereicht hat |
| Hauptschalter | Eine Einstellung in KwaFlux schaltet jeden Agentenzugriff ab |
Hier geht es darum, einen verwirrten oder manipulierten Assistenten einzudämmen. Der Beitrag zu Pfaden und Datenschutz und der Beitrag zu SSRF betrachten das aus anderen Blickwinkeln.
Wovor der Kanal nicht schützt
Bei dieser Grenze wollen wir genau sein, denn übertriebene Sicherheitsversprechen richten mehr Schaden an als gar keine.
Die Schutzmaßnahmen des Kanals halten andere Benutzerkonten, andere Computer und Programme ab, die sich durch Belegen des Pipe-Namens als KwaFlux ausgeben wollen. Schadsoftware, die bereits unter Ihrem eigenen Konto läuft, halten sie nicht auf. Ein Programm, das als Sie läuft, kann ohnehin Ihre Dateien, Ihre Browserdaten und alles andere lesen, worauf Sie Zugriff haben; davon kann sich keine lokale App abschotten. Solche Software von Ihrem Computer fernzuhalten ist Aufgabe des Betriebssystems und Ihrer Sicherheitssoftware.
Randnotiz: Die Härtung aus Schicht 3 und das Zurücksetzen des Tokens erscheinen zuerst unter Windows. Die Mac-Version nutzt bereits den Socket, der nur dem Besitzer offensteht, und den Token-Handshake; wir aktualisieren diesen Beitrag, sobald die übrigen Punkte dort ausgeliefert werden.
Eine Änderung steht für später auf unserer Liste: ein Handshake, bei dem sich beide Seiten ausweisen, ohne dass das Geheimnis selbst über den Kanal geht. Vorerst haben wir sie zurückgestellt, weil sie das Protokoll an beiden Enden gleichzeitig ändert, ein Fehler im Handshake MCP für alle lahmlegen würde und das meiste, was sie hinzufügen würde, bereits durch den Besitz der ersten Instanz und die Prüfung abgedeckt ist, mit der der Server feststellt, dass die App läuft.
Wie wir es testen
Die Anfrageverarbeitung der Steuerungsebene ist durch 341 Assertions abgedeckt. Eine separate End-to-End-Suite startet die echte Steuerungsebene und einen echten MCP-Prozess und führt 12 Gruppen von Sicherheitsfällen aus, darunter die hier beschriebenen Prüfungen für Kanal und Pfade. Beides gehört zu den automatisierten Tests von KwaFlux; eine Änderung, die eine dieser Regeln aufweicht, zeigt sich also als fehlschlagender Test.
Fazit
„Lauscht nur lokal“ ist der Anfang der Sicherheit eines lokalen Kanals, nicht ihr Ende. Beschränken Sie, wer ihn öffnen darf, stellen Sie sicher, dass Ihnen der Name gehört, authentifizieren Sie jede Verbindung, veröffentlichen Sie das Geheimnis sorgfältig oder gar nicht, und sagen Sie klar, was außerhalb des Schutzbereichs liegt. So behandelt KwaFlux die Verbindung zwischen Ihrem KI-Assistenten und der App.
Ein lokaler MCP-Server, mit Sorgfalt gebaut
KwaFlux verbindet sich mit Codex, Claude, Cursor und anderen MCP-Apps über einen Kanal, den nur Ihr Konto öffnen kann. Die KI-Verarbeitung läuft auf Ihrer eigenen GPU, und Ihre Mediendateien werden für die Verarbeitung nicht hochgeladen. KwaFlux läuft unter Windows 10 (64-Bit, Version 1809 oder neuer), Windows 11 und macOS 12 oder neuer auf Apple Silicon. Dateien importieren und die App erkunden geht ohne Konto. Anmeldung und ein bezahlter Plan sind nur für Export, Konvertierung, Dateireparatur und Datei-Download aus einem Link nötig.
Auf eigenem Material testen
KwaFlux laden und Effekte vor dem Kauf kostenlos an eigenem Material ansehen — ohne Konto, verarbeitet auf Ihrer GPU, ohne Upload Ihrer Medien für die Verarbeitung. Videovorschauen laufen 1, 3 oder 5 Sekunden, Vorschauen der Stabilisierung 5, 15 oder 30 Sekunden.
Häufige Fragen
Sind Named Pipes unter Windows sicher?
Das hängt davon ab, wie sie angelegt werden. Eine Pipe mit dem Standard-Sicherheitsdeskriptor gewährt Everyone Lesezugriff und nimmt Remote-Clients an. Mit einer expliziten Zugriffsliste, PIPE_REJECT_REMOTE_CLIENTS und FILE_FLAG_FIRST_PIPE_INSTANCE bleibt sie auf Ihr Konto an diesem Computer beschränkt.
Kann man über das Netzwerk auf eine Named Pipe zugreifen?
Ja, standardmäßig schon. Windows lässt Clients eine Pipe auf einem anderen Rechner per Namen öffnen, und eine Pipe, die Remote-Clients annimmt, prüft diese nur gegen ihren Sicherheitsdeskriptor. Wer beim Anlegen der Pipe PIPE_REJECT_REMOTE_CLIENTS übergibt, weist sie ab.
Was ist Named Pipe Squatting?
Ein Programm legt eine Pipe mit einem Namen an, den eine andere Anwendung erwartet, und zwar bevor diese startet, sodass sich Clients mit dem falschen Programm verbinden. Legt der echte Server die Pipe mit FILE_FLAG_FIRST_PIPE_INSTANCE an, bemerkt er, dass der Name schon vergeben ist.
Warum vergleicht man Tokens in konstanter Zeit?
Weil ein gewöhnlicher Vergleich beim ersten falschen Byte abbricht, sodass ein Rateversuch mit mehr richtigen Bytes etwas länger dauert. Wer diesen Unterschied misst, kann das Geheimnis Byte für Byte erschließen. Ein Vergleich in konstanter Zeit dauert in jedem Fall gleich lange.
Sind meine Daten bei einem lokalen MCP-Server vor anderen Programmen sicher?
Teilweise. Ein gut gebauter lokaler Server hält andere Konten, andere Computer und Programme fern, die sich als er ausgeben. Schadsoftware, die bereits als Sie läuft und lesen kann, was Sie lesen können, hält er nicht auf. Siehe was eine lokale App schützen kann und was nicht.
Quellen
- Microsoft Learn, "CreateNamedPipeA function" (FILE_FLAG_FIRST_PIPE_INSTANCE, PIPE_REJECT_REMOTE_CLIENTS, default security descriptor) (abgerufen am 2026-10-25)
- Microsoft Learn, "Named Pipe Security and Access Rights" (abgerufen am 2026-10-25)
- Model Context Protocol, security guidance for implementers (2026-07-28; Local MCP Server Compromise) (abgerufen am 2026-07-28)
KwMehr zu Hinter KwaFlux
Weiterlesen
Eine KI kann nicht für Sie auf OK klicken: Wie KwaFlux Downloads behandelt, die ein Assistent anfordert
Warum „der Nutzer hat die Rechte“ von einem Modell nichts beweist und wie drei Download-Modi und eine Desktop-Freigabe Ihnen die Entscheidung lassen.
Das Modell braucht keinen Blick auf Ihre Festplatte: Pfad- und Datenschutzregeln für eine KI-gesteuerte Desktop-App
Was ein KI-Assistent an KwaFlux schickt und was zurückkommt: Netzwerkpfade vor jedem Dateizugriff abgelehnt, Ausgabe neben der Quelle, Logs ohne Parameter.
Ihr KI-Assistent bedient die Videosoftware: Schnellstart mit KwaFlux MCP
Cursor, Claude, Codex oder andere MCP-Apps in drei Schritten mit KwaFlux verbinden und Videos am PC reparieren, verbessern, komprimieren oder umwandeln.